
欢迎您访问我爱IT技术网,今天小编为你分享的电脑教程之dedeCMS系列教程:【dedecms最新高危漏洞 建议用户及时更新漏洞补丁】,请阅读以下详细内容!
dedecms最新高危漏洞 建议用户及时更新漏洞补丁
用我们提供的查马软件 整个站点查杀下 光更新补丁是没有用的 如你的站点被入侵 肯定会被挂马
建议先按照官方网站提示的 将dedecms安全设置
第一篇 dedecms中将系统的data目录迁移到web以外目录
第二篇 DedeCMS(织梦)服务器网站目录安全设置经验分享
最后用mcafee或服务器安全狗控制一些目录的写操作. 例如include、dede(后台目录)、plus等php目录的写操作,取消一些dedecms生成静态目录的脚本执行权限。
用dedecms的最好不要支持asp,aspx等脚本,无疑也需要控制一下,我们就是因为这个原因,被黑客有机可乘。
建议修复好补丁后 用查马软件 查杀下整站 D盾 Web查杀 护卫神云查杀
1.更新7月15号最新补丁 站点广告 自定义宏标记被挂马 dede没有做脚本过滤 可以添加php脚本 下载此补丁 根据编码覆盖plus目录
2.url重定向漏洞
选择编码 覆盖/plus/download.php 如没有下载模块信息 此文件可以删除或者改名 没有的建议删除
download.rar
进入后台主页 更新到最新补丁 建议修复好补丁后 用查马软件 查杀下整站
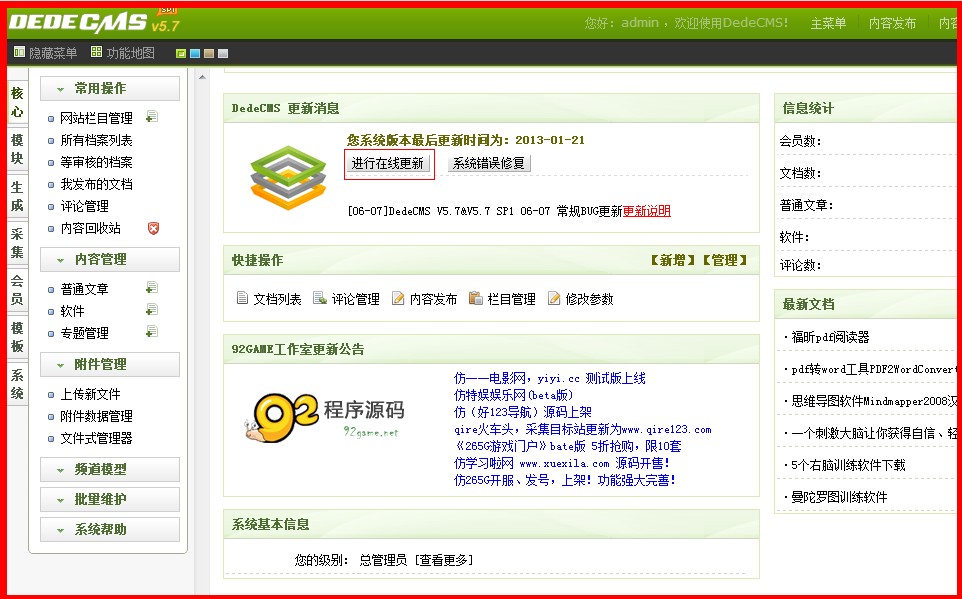
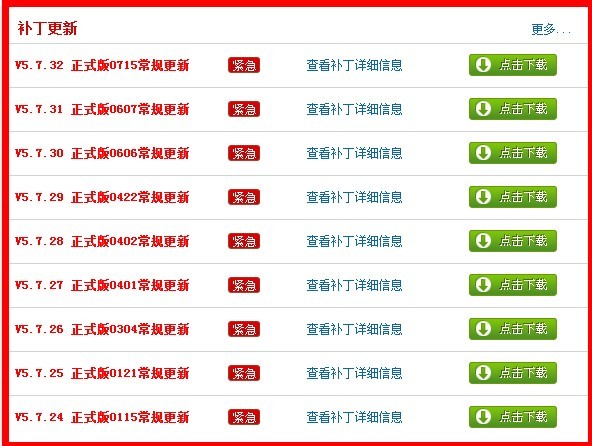
或者到dedecms官网 下载补丁更新
http://www.dedecms.com/products/dedecms/downloads/
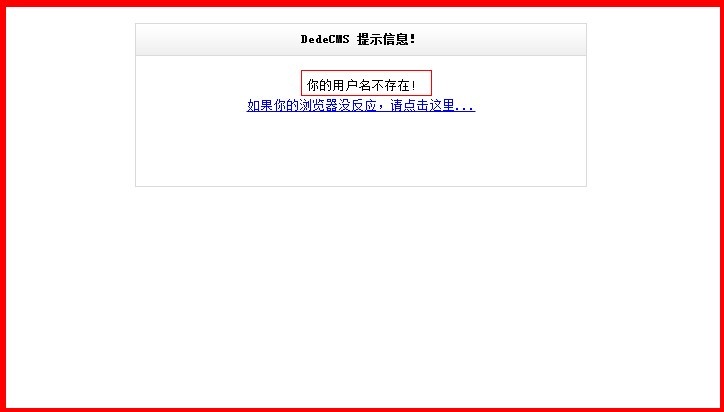
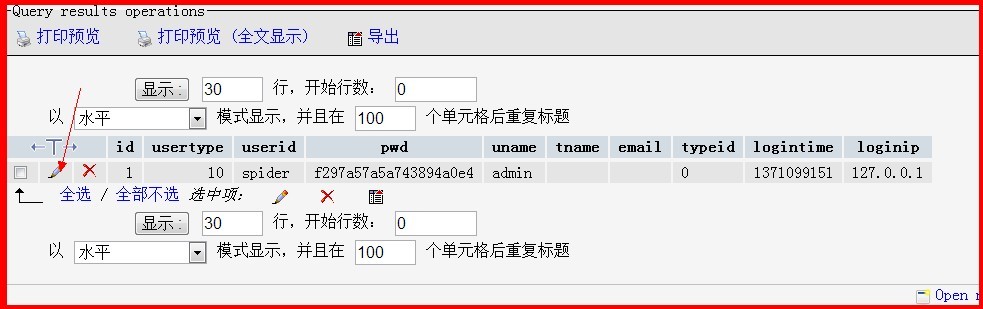
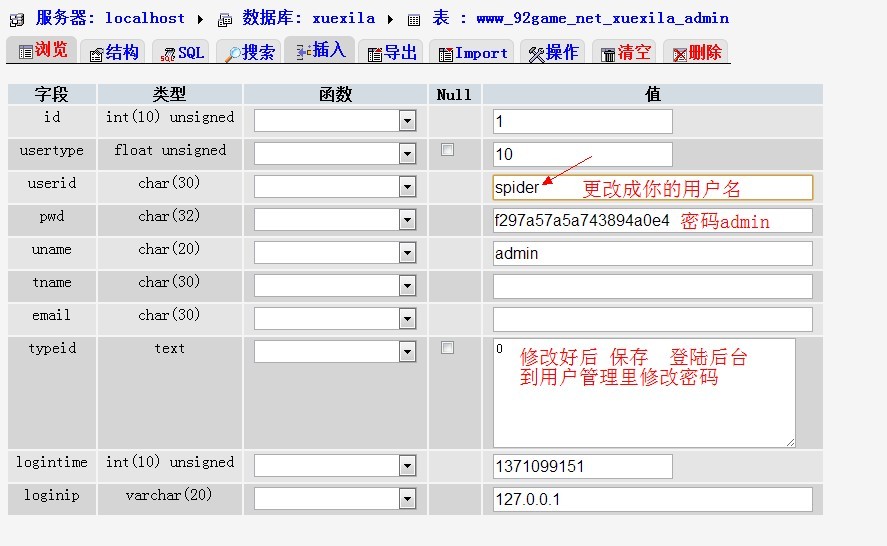
如 后台提示用户不存在
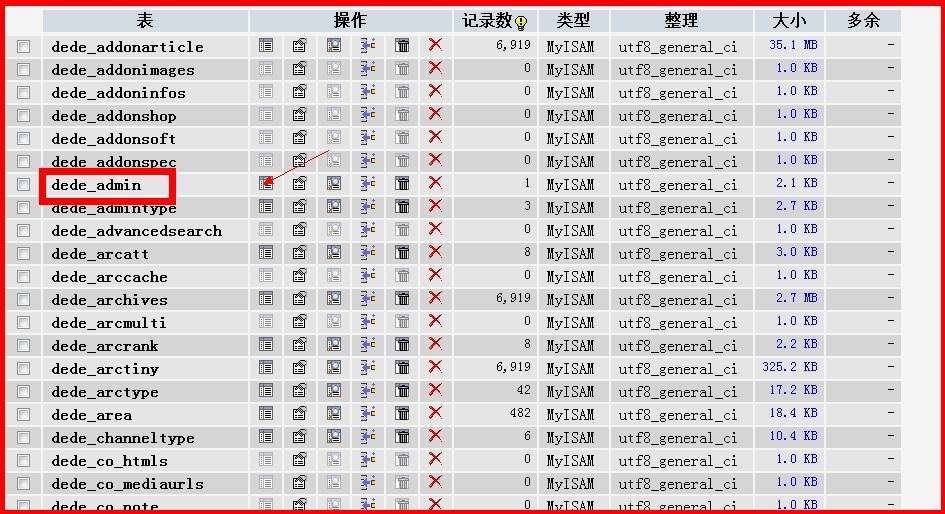
登陆phpmyadmin或者其他数据库管理软件 查找表: 前缀_admin
关于dedecms最新高危漏洞 建议用户及时更新漏洞补丁的用户互动如下:
相关问题:
答: >>详细
相关问题:
答: >>详细
相关问题:
答: >>详细
- 评论列表(网友评论仅供网友表达个人看法,并不表明本站同意其观点或证实其描述)
-